
Cyber-Reserveübung
Cyber Phoenix 2025: IT-Forensik im Fokus
Cyber-Reservistinnen und -Reservisten trainieren die IT-Forensik und Analyse komplexer Cyberangriffe in multinationaler Zusammenarbeit.


Seit 2022 üben jährlich Reservistinnen und Reservisten aus Deutschland und den Niederlanden realitätsnah die Abwehr von Cyberangriffen. Denn bei der Verteidigung des Cyberraums spielt auch die Cyberreserve eine wichtige Rolle.
Die binationale Übung Cyber Phoenix findet in diesem Jahr in einer kontrollierten Cyberumgebung des Forschungsinstituts CODE an der Universität der Bundeswehr in München statt. Bei der Übung werden Cyberangriffe so realistisch wie möglich abgebildet, ohne potenzielle Schwachstellen von real in Verwendung befindlichen Systemen aufzudecken oder diese gar zu gefährden.
Im Mittelpunkt der Übung stehen:
Die deutschen Kräfte, die an der Übung teilnehmen, sind Teil der sogenannten Speerspitze Cyberreserve. Sie werden im Vorfeld der Übung vom Zentrum für Cybersicherheit der Bundeswehr zu Verstärkungskräften für die Incident Response der Bundeswehr weitergebildet. Den Abschluss der Ausbildung bildet dann die Übung Cyber Phoenix, bei der das Erlernte eine Woche lang mit Verbündeten trainiert wird.
Mit der Übung Cyber Phoenix soll die Reaktionsfähigkeit der Bundeswehr bei Cyberangriffen gestärkt werden. Daneben geht es darum, die Zusammenarbeit zwischen den verschiedenen Dienststellen und Fachbereichen im Cyber- und Informationsraum (CIR), der Cyberreserve und den niederländischen Partnern zu üben. Im Vordergrund stehen dabei Verfahren, um Cyberangriffe erkennen, bewerten und abwehren zu können, sowie der Austausch zwischen ziviler IT-Expertise und militärischer Praxis.
Ein jährlich wechselndes, simuliertes Cyberszenario aus mehreren Phasen bildet die Grundlage der Übung. Im Zentrum steht dabei immer ein komplexer Cyberangriff, den es Schritt für Schritt zurückzuverfolgen gilt. Die Teilnehmenden werten dazu Meldungen aus, bewerten Spuren, rekonstruieren Angriffswege, sammeln Informationen über den Angreifer und leiten Verteidigungsmaßnahmen ab, um den Vorfall zu beherrschen.
Je nach Übungsabschnitt arbeiten technische Spezialistinnen und Spezialisten, Führungskräfte und weitere Akteure eng zusammen. Das Szenario wird in einer kontrollierten Cyberumgebung eingespielt. Dadurch kann realitätsnah geübt werden, ohne die Absicherungsmaßnahmen realer, bei der Bundeswehr eingesetzter Systeme offenzulegen.

Das gemeinsame Training mit dem niederländischen Militär ist ein wichtiger Aspekt der Cyber Phoenix
Forschungsinstitut CODEEin Fernsehsender wurde von Hackern infiltriert. Als Bedrohungsszenarien stehen einerseits die Verschlüsselung der IT-Systeme und damit das Aussperren der rechtmäßigen Betreiber, andererseits aber auch die Abschaltung der Sendeanlage, also der „Operational Technology“ (OT) des Senders im Raum. In der Realität könnten Hacker damit einerseits die Sendekapazität der Institution kapern um den Betrieb zu stören, aber auch eigene schadhafte Botschaften („Fake News“) im seriösen Gewand der Sendeanstalt verbreiten.
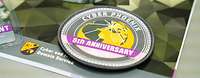
Die Simulation der Sendeanlage als OT hinter den IT-Systemen ist in diesem Jahr ein neuer Aspekt. Nun werden bei Cyber Phoenix nicht mehr nur die forensische Analyse gehackter IT-Systeme, sondern auch die angebundenen technischen Anlagen in der Übungsumgebung dargestellt und den Übenden damit eine zusätzliche Herausforderung präsentiert. Für die Incident Response Teams galt es herauszufinden, wie die Angreifer ins System gelangt sind, wie tief sie darin verankert sind und natürlich auch wie der Schadensfall abwendet werden kann. Dabei sind sie auf digitale Spuren der feindlichen Hacker in der Tiefe der Netzwerkstrukturen angewiesen. Diese wurden auf Basis der ständigen Evaluation in 2026 deutlich stärker verschleiert, um die Cyber Phoenix Jahr für Jahr so realitätsnah wie möglich zu gestalten. Hervorzuheben ist dabei auch das fünfjährige Jubiläum der Zusammenarbeit von Deutschland und den Niederlanden bei der Übung, welches sich auch im Übungspatch widerspiegelt.
Die Teilnehmenden der Übung bestehen aus Cyberreservistinnen und -reservisten aus Deutschland und den Niederlanden. Die beiden Nationen arbeiten im Cyberbereich schon länger erfolgreich zusammen und verfügen über eine gut passende Reservestruktur für solche Übungen.
Je nach Jahr und Szenario kommen weitere Fachkräfte aus dem CIR hinzu, darunter Expertinnen und Experten für IT-Forensik, Netzwerkanalyse und Lagebewertung. Die Übung lebt von der Kombination aus ziviler Berufserfahrung und militärischer Auftragserfüllung, die die Cyberreserve in besonderer Weise einbringt.


